Italia gjobit me 32 mln euro bankën ‘Intesa San Paolo’
Dyshime për piratimin e të dhënave të mbi 3500 klientëve
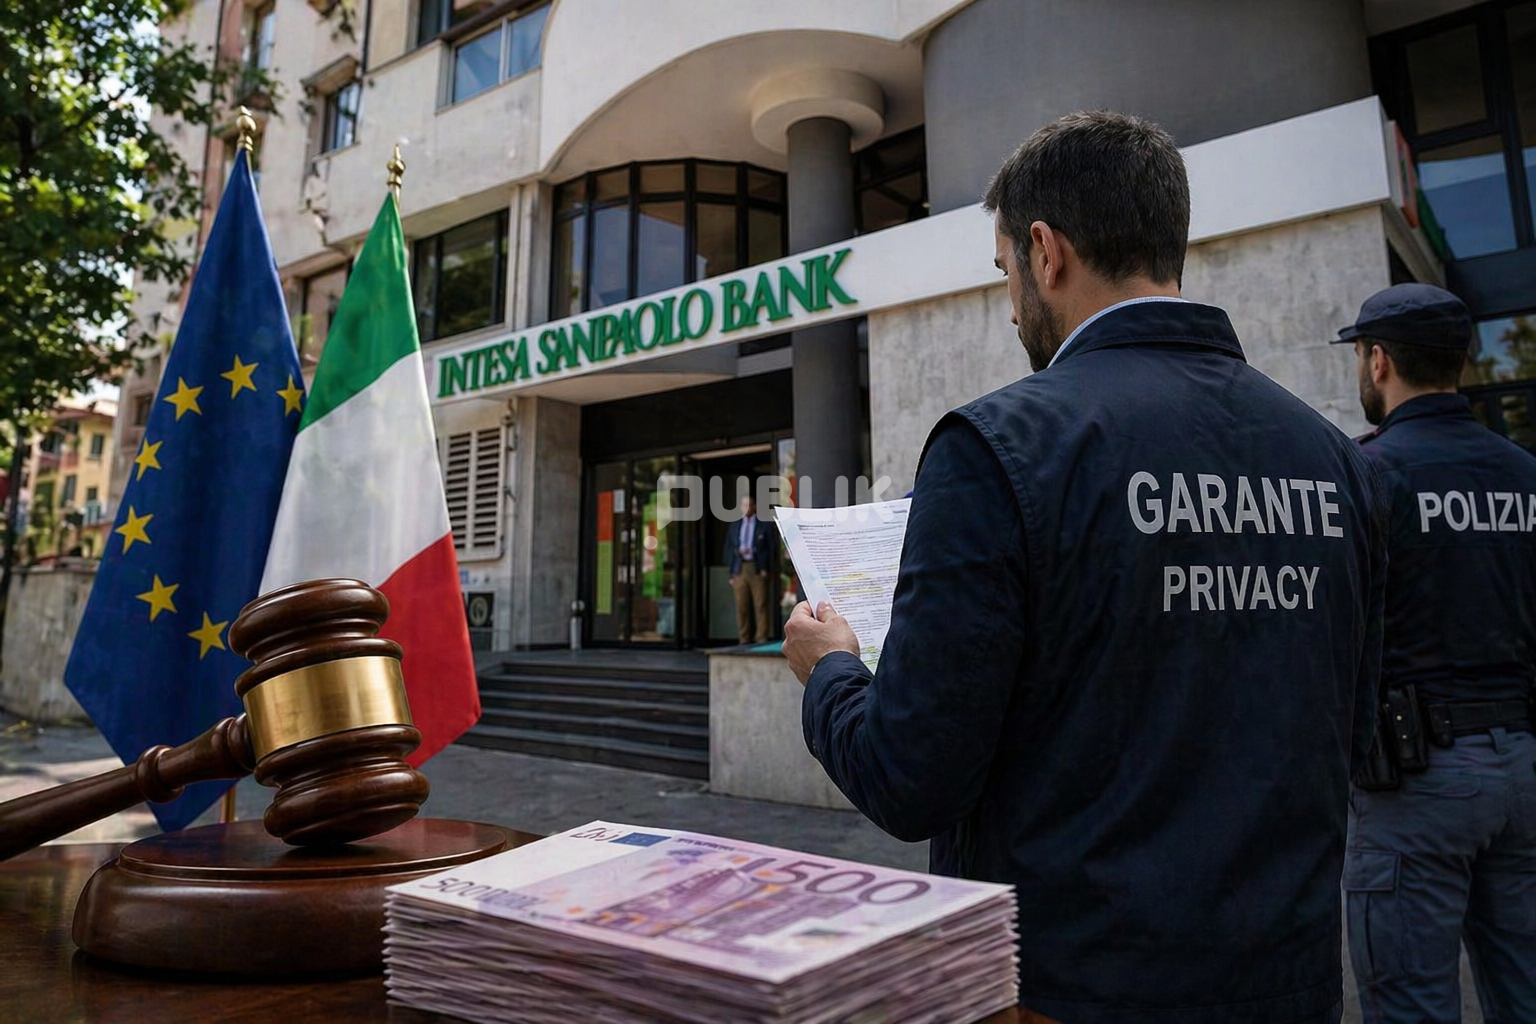
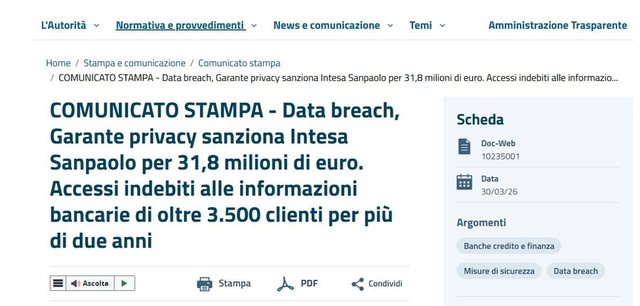
Autoriteti Italian për Mbrojtjen e të Dhënave Personale ka vendosur një gjobë të rëndë ndaj Intesa Sanpaolo, duke e penalizuar me 31.8 milionë euro për shkelje serioze në sigurinë e informacionit të klientëve.
Hetimi nisi pas një incidenti të raportuar nga vetë banka në korrik 2024 dhe zbuloi mangësi të theksuara në sistemet e kontrollit të brendshëm. Sipas gjetjeve, një punonjës kishte aksesuar pa autorizim të dhënat bankare të 3,573 klientëve, duke kryer mbi 6,600 kërkime gjatë periudhës shkurt 2022 – prill 2024. Këto veprime nuk u identifikuan në kohë nga mekanizmat monitorues, duke nxjerrë në pah dobësi të thella në mbikëqyrjen e brendshme.
Situata konsiderohet edhe më shqetësuese pasi ndër të dhënat e prekura përfshiheshin edhe klientë të klasifikuar si me rrezik të lartë, përfshirë persona me funksione publike, për të cilët kërkohen standarde më të forta sigurie dhe kontrolli.
Autoriteti evidentoi shkelje të parimeve bazë të mbrojtjes së të dhënave, si integriteti, konfidencialiteti dhe llogaridhënia. Një nga problemet kryesore ishte modeli operacional i bankës, i cili u lejonte punonjësve akses të gjerë në bazën e klientëve pa mekanizma të mjaftueshëm për të parandaluar apo zbuluar përdorimin e pajustifikuar.
Gjithashtu, u konstatuan probleme në mënyrën si u menaxhua vetë incidenti. Njoftimi ndaj autoriteteve dhe klientëve rezultoi i vonuar dhe i paplotë, duke cenuar mundësinë për reagim të shpejtë në mbrojtje të individëve të prekur.
Në përfundim, autoriteti italian e cilësoi sjelljen e bankës si të paligjshme dhe vendosi gjobën duke marrë në konsideratë seriozitetin dhe kohëzgjatjen e shkeljeve, numrin e madh të klientëve të prekur, si dhe masat korrigjuese të ndërmarra më pas nga institucioni për përmirësimin e sigurisë.
Keni një histori? Denonco anonimisht, identiteti juaj mbrohet.
Denonco