Kaos në Britani, hakerët rusë vjedhin të dhënat qeveritare
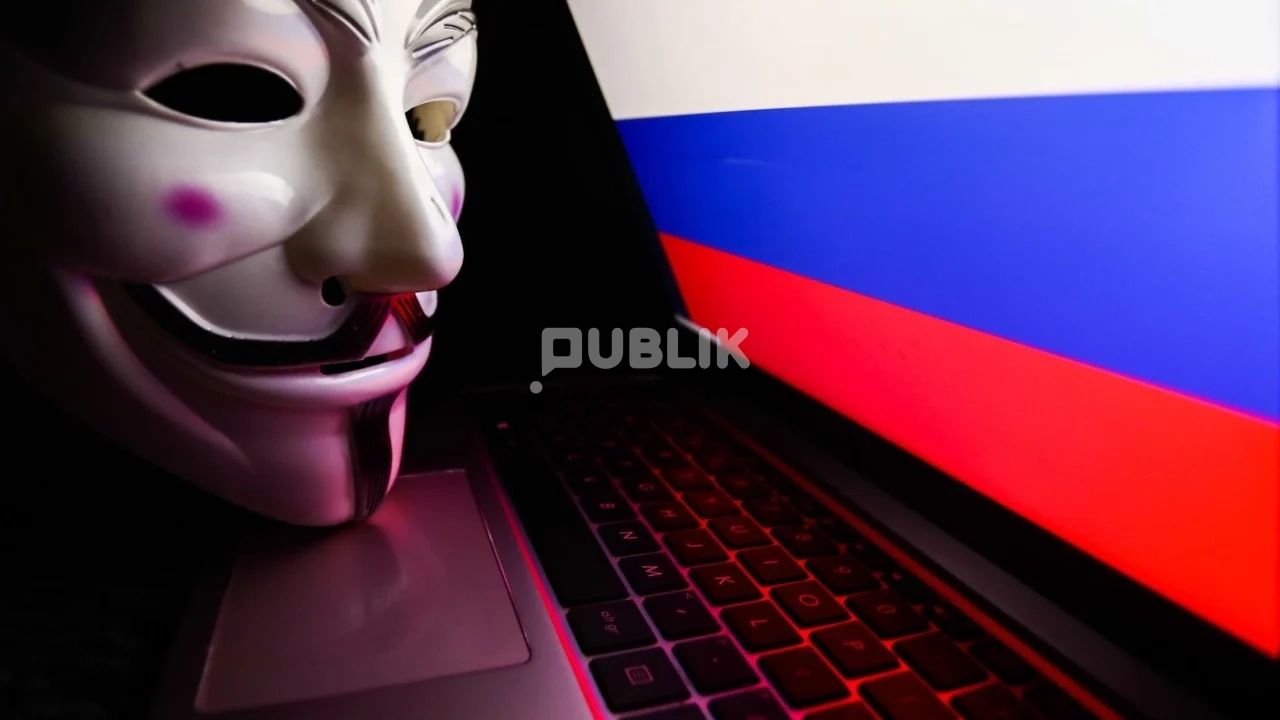
Një sulm i avancuar kibernetik ka goditur institucionet shtetërore në Mbretërinë e Bashkuar, duke komprometuar llogari elektronike të zyrtarëve qeveritarë dhe stafit të Ministrisë së Jashtme. Incidenti ka ngritur alarmin për dobësitë në mbrojtjen e sistemeve kritike dhe sigurinë kombëtare.
Sulmi, i identifikuar nga ekspertët si “FortiBleed”, ka shfrytëzuar një cenueshmëri në pajisjet e sigurisë të kompanisë Fortinet. Përmes kësaj dobësie, janë komprometuar mbi 80 mijë firewall-e në nivel global, duke i hapur rrugë aksesit të paautorizuar në sisteme të ndjeshme. Sulmuesit kanë përdorur kredenciale të vjedhura më herët për të depërtuar në rrjetet qeveritare.
Raportimet tregojnë se janë ekspozuar email-e dhe fjalëkalime të punonjësve të Ministrisë së Jashtme, përfshirë staf në ambasadat britanike në Tajlandë dhe Mauritius, si dhe zyrtarë lokalë në Derbyshire dhe Waltham Forest. Të dhënat e komprometuara po qarkullojnë në tregjet e errëta online, ku ofrohen për shitje deri në 60 mijë dollarë.
Pasojat e këtij sulmi nuk kufizohen vetëm në administratën shtetërore. Në rrezik janë vendosur edhe institucione që ofrojnë shërbime jetike, përfshirë sistemin shëndetësor NHS, kompani energjetike dhe furnizues të rëndësishëm farmaceutikë. Ekspertët paralajmërojnë se këto të dhëna mund të përdoren për sulme të reja ransomware, duke rrezikuar funksionimin e shërbimeve publike dhe sigurinë e pacientëve.
Sipas specialistit të sigurisë kibernetike, Dr. Saif Abed, sektori shëndetësor është veçanërisht i ekspozuar ndaj këtij kërcënimi, pasi mbështetet gjerësisht në pajisjet e prekura. Ai thekson se situata mund të përshkallëzohet në incidente të rënda, të ngjashme me sulmet që kanë paralizuar shërbimet mjekësore në të kaluarën.
Sulmi u zbulua fillimisht nga studiuesi i sigurisë Volodymyr Diachenko, i cili paralajmëroi se qasja e fituar nga hakerët mund të prekë rrjete kyçe të qeverisë britanike. Analizat tregojnë se kodi i përdorur mban elementë të gjuhës ruse, ndërsa në forume të internetit të errët një përdorues me pseudonimin “SantaAd” po shet akses në këto sisteme.
Qendra Kombëtare e Sigurisë Kibernetike (NCSC) ka konfirmuar se sulmi përfshin teknika të “forcës brutale” dhe u ka bërë thirrje organizatave të ndërmarrin masa urgjente: verifikimin e rrjeteve, izolimin e pajisjeve të komprometuara dhe ndryshimin e menjëhershëm të fjalëkalimeve.
Megjithëse nuk ka ende prova të drejtpërdrejta për përfshirje shtetërore, autoritetet britanike kanë ngritur shqetësime për lidhje të mundshme mes grupeve të hakerëve dhe shërbimeve të inteligjencës ruse, duke e bërë situatën edhe më delikate në aspektin e sigurisë kombëtare.
Keni një histori? Denonco anonimisht, identiteti juaj mbrohet.
Denonco